Monterrey · TI · Ciberseguridad · IA
Administramos tu infraestructura, cerramos tus brechas de seguridad y ponemos a la IA a trabajar para tu equipo. Ingeniería de seguridad real detrás de cada decisión.
Consulta inicial de 30 min sin costo · Monterrey y área metropolitana
- Firewall
- Microsoft 365
- DMARC p=none
- Servidores
- Respaldos
- Endpoints
- Flujos IA
- syssa scan --dominio tuempresa.com.mx
- TLS 1.3 · certificado válido
- SPF configurado
- DMARC en p=none · tu dominio se puede suplantar
- Respaldo restaurado y verificado
- Ticket clasificado por IA y enrutado a soporte
Diagnóstico rápido
Si alguna de estas te suena, ya tienes un riesgo abierto.
- INV-404
Nadie sabe bien qué hay instalado
Equipos de distintas épocas, licencias que nadie rastrea y accesos de gente que ya no trabaja aquí.
- BKP-000
El respaldo existe, pero nunca se ha probado
Un respaldo que no se ha restaurado no es un respaldo. Es una suposición.
- SLA-24H
Le marcas al proveedor y contesta mañana
Con la operación detenida, el tiempo de respuesta no es un detalle: es dinero por hora.
- OPS-REP
Tu gente repite lo mismo todos los días
Capturar dos veces, reenviar los mismos correos, armar el mismo reporte cada semana.
- SEC-AV1
La seguridad es un antivirus y buena suerte
Hasta que un cliente corporativo te manda un cuestionario de seguridad. O hasta que pasa algo.
Pruébanos antes de hablar con nosotros.
Herramientas reales, gratis y sin registro. Lo que encuentren es tuyo, nos contrates o no.
- 01 · EN VIVO
Escáner de exposición
SPF, DKIM, DMARC, TLS y encabezados de seguridad de tu dominio. Solo información pública.
Escanear ahora - 02 · 5 MINUTOS
Diagnóstico exprés
12 preguntas. Un puntaje de madurez y un plan priorizado que puedes guardar en PDF.
Empezar - 03 · CALCULADORA
Horas que la IA te devuelve
Cuántas horas al mes se van en tareas repetitivas y cuánto valen en pesos.
Calcular - 04 · DIARIO
Radar de vulnerabilidades
Lo que los atacantes están explotando hoy, actualizado a diario desde CISA.
Ver radar - 05 · IA
Asistente SySSA
Cuéntale tu caso. Responde al momento y, si quieres, le pasa tus datos al equipo.
Preguntar
Lo que hacemos
Tres frentes. Una sola contraparte responsable.
Infraestructura administrada
Que todo funcione, esté documentado y no dependa de una sola persona.
- Servidores y red
- Microsoft 365
- Azure · AWS
- Respaldos probados
- Monitoreo
- Soporte a usuarios
Ciberseguridad
Sabes exactamente dónde estás expuesto y en qué orden cerrarlo.
- Evaluación de postura
- EDR / XDR
- Correo y DNS
- Zero Trust · SASE
- Gestión de vulnerabilidades
- Ruta a ISO 27001
Automatización e IA
El trabajo repetitivo deja de consumir a tu gente. Un proceso a la vez, medido.
- Asistentes sobre tus documentos
- Tickets con IA
- Integraciones n8n
- Reportes automáticos
- RAG y bases de conocimiento
Protocolo de arranque
- 01
Consulta
Entendemos tu operación y qué te está doliendo. Si no somos la opción correcta, te lo decimos ahí mismo.
- 02
Evaluación
Revisamos infraestructura y postura de seguridad. Te queda un documento: qué tienes, qué riesgos corres y qué atender primero.
- 03
Propuesta
Qué hacemos, qué no, en cuánto tiempo y en qué esquema. Sin letras chicas.
- 04
Ejecución
Implementamos o entramos a administrar. Documentamos conforme avanzamos y tienes acceso siempre.
Pensado para empresas que no pueden detenerse
- Manufactura
- Logística y transporte
- Salud y clínicas
- Despachos y servicios profesionales
- Comercio y distribución
- Educación
Radar · se actualiza solo
Vulnerabilidades que se están explotando hoy, en un vistazo.
Lo tomamos del catálogo público KEV de CISA y se actualiza solo todos los días. Si usas alguno de estos productos, conviene revisarlo hoy.
Ver el radar completo- CVE-····-·····Cargando…····-··-··
- CVE-····-·····Cargando…····-··-··
- CVE-····-·····Cargando…····-··-··
- CVE-····-·····Cargando…····-··-··
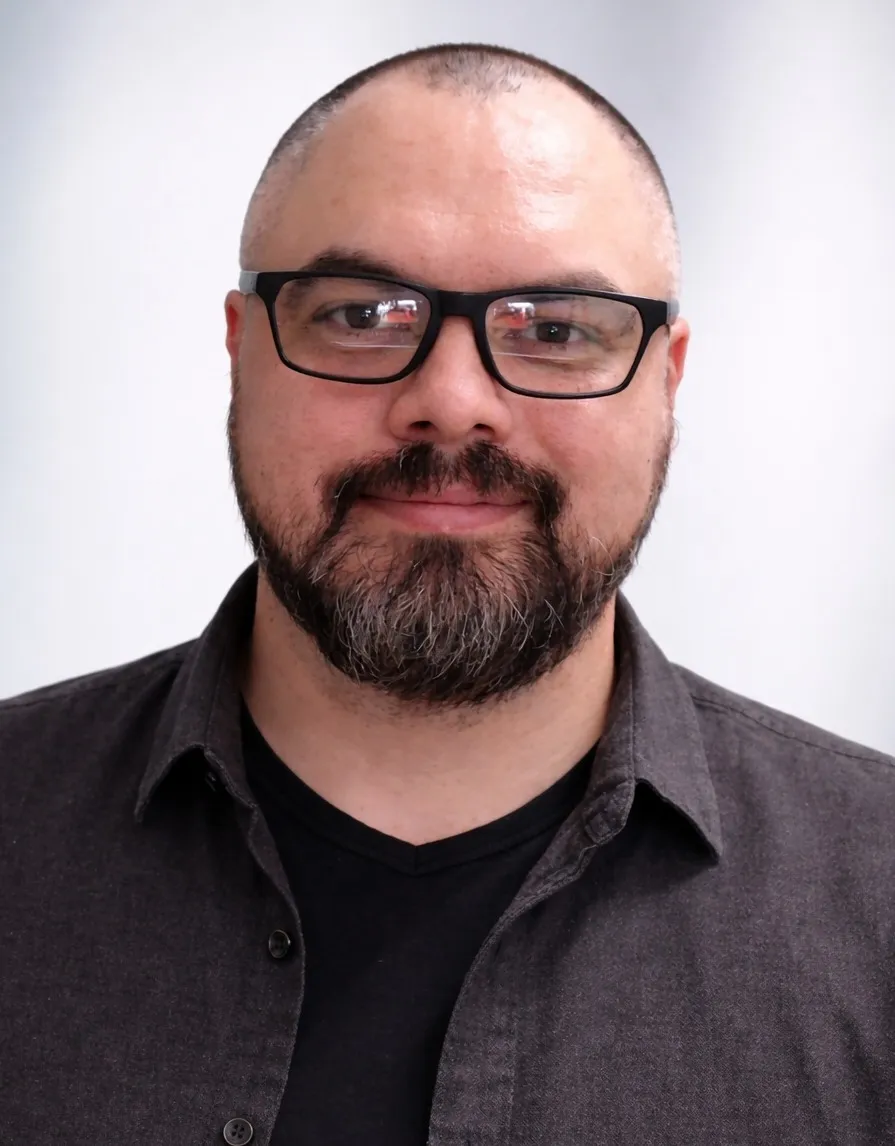
Quién está detrás
“Diseño la seguridad de una empresa como la atacaría alguien que sabe lo que hace.”
Daniel Zapata Flores · Fundador y director técnico
- CCNP Security
- CCNA
- Cisco CyberOps Associate
- ISC2 Certified in Cybersecurity
- ISO 27001 Lead Auditor
- ITIL v4
- PCEP
Preguntas frecuentes
Lo que nos preguntan antes de empezar.
Somos 25 personas. ¿Somos muy chicos para ustedes?
No. Trabajamos con empresas desde unos 20 colaboradores. Por debajo de eso el esquema administrado rara vez se justifica, y te lo diríamos en la primera llamada.
Ya tenemos proveedor de soporte. ¿Tiene sentido hablar?
Sí, sobre todo si te falta la parte de seguridad o la visión de conjunto. En muchos casos convivimos con el proveedor actual en lugar de reemplazarlo.
¿Tenemos que cambiar nuestros equipos o sistemas?
No. La evaluación parte de lo que ya tienes. Si algo debe reemplazarse te explicamos por qué y qué riesgo corres si no lo haces. La decisión es tuya.
¿Atienden fuera de horario?
Trabajamos en horario laboral con disponibilidad extendida para situaciones críticas, definida en el contrato.
¿Remoto o presencial?
Ambos. La mayor parte de la administración es remota y vamos a sitio cuando el trabajo lo requiere, en Monterrey y su área metropolitana.
¿Qué pasa con nuestra información durante la evaluación?
Firmamos acuerdo de confidencialidad antes de acceder a cualquier sistema. La documentación que generamos es tuya.
¿Cuánto cuesta?
Depende del tamaño y del estado de tu infraestructura. La consulta inicial y la propuesta no tienen costo.